廣泛支撐全球大量網站的程式語言PHP爆出嚴重保安漏洞。資料圖片
【橙訊】廣泛支撐全球大量網站的程式語言PHP爆出嚴重保安漏洞,黑客可在程式代碼運行前實施遙距控制,事件引發業界高度警覺,多國政府網站已經緊急下線防禦。香港網絡安全事故協調中心發出公告,指相關漏洞的風險極高,建議各機構立即爲所有受影響的資產套用修補程式。若無法即時修補,應考慮將面向互聯網的應用程式與公共網絡隔離,直至安全修補程式已套用並完成驗證。
中心表示,PHP 是全球廣泛使用的伺服器端程式語言,支援大量網站,包括使用WordPress、Joomla及Drupal等內容管理系統(CMS)的網站。根據公開資料,PHP的應用覆蓋全球超過75%的網站。根據 VirusTotal 估算,全球有超過 510 萬部 PHP 主機連接互聯網,當中約 380 萬部開放至少一個連接埠,令相關漏洞成爲攻擊者的主要目標。
中心特別提醒指,今次漏洞的潛在風險並不限於一般網站伺服器。不少企業日常使用的應用程式、網絡及保安設備、儲存及監控系統等,其管理後臺或運作元件亦可能內嵌PHP,而相關PHP版本未必與作業系統所顯示的版本一致,容易成爲企業網絡安全管理的盲點。機構除了檢查網站伺服器,更應立即全面盤點所有可能使用PHP的產品、服務及對外系統,並主動向供應商確認受影響範圍及修補安排。
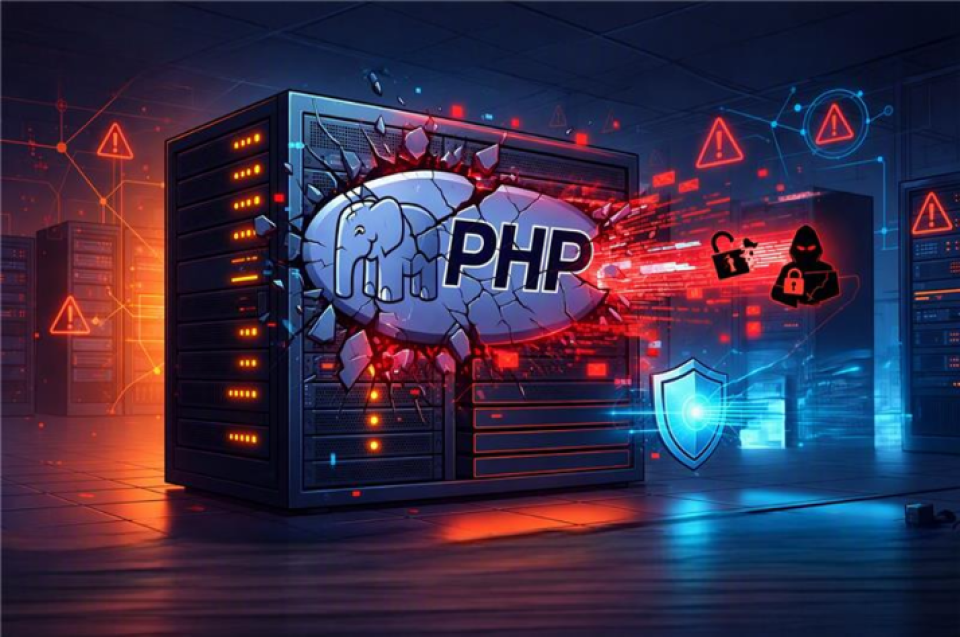
網絡安全事故協調中心特別提醒指,今次漏洞的潛在風險並不限於一般網站伺服器。
中心亦指出,今次事件亦反映人工智能正加快網絡安全的攻防速度。根據公開資料,相關PHP漏洞早於2026年8月已由安全研究人員運用AI技術發現,並通報PHP團隊進行修補。隨着漏洞資料公布,多家網絡安全機構亦偵測到針對相關PHP漏洞的大規模掃描及攻擊行爲。
此外,中心又指,AI工具正降低漏洞分析及概念驗證程式碼開發的技術門檻。當漏洞技術細節公開後,攻擊者亦可能更迅速開發攻擊工具,令由漏洞披露、掃描至嘗試利用的應變時間進一步縮短。企業過往待安全更新發布後才逐步安排修補的做法,將面臨更大風險。
中心提醒企業,盤點範圍不能只停留於「網站用了甚麼版本的PHP」。部分網絡設備、保安產品、儲存設備、監控平臺及其他企業應用系統,可能在管理介面或內部元件使用PHP。相關元件如沒有納入日常軟件資產及漏洞管理清單,即使主要伺服器已完成更新,亦可能遺留安全風險。
圖:香港網絡安全事故協調中心
焦點新聞 版權所有,未經授權,不得轉載。
Copyright © 焦點新聞. All Rights Reserved
(852)36718523
香港九龍旺角煙廠街9號興發商業大廈